Hướng Dẫn Thiết Lập Bảo Mật Toàn Diện Cho Website WordPress Với WP OneKit
Hơn 90% các cuộc tấn công nhắm vào website WordPress không xuất phát từ những hacker cao tay dò từng dòng code, mà đến từ các mạng lưới botnet tự động quét hàng loạt lỗ hổng phổ biến: dò quét đường dẫn đăng nhập mặc định
/wp-login.php, khai thác cổng XML-RPC để tấn công từ chối dịch vụ (DDoS), dò username tác giả qua tham số ?author=1, hoặc tiêm mã độc vào file theme/plugin thông qua trình sửa code trực tiếp trong trang quản trị.Nhiều quản trị viên chọn cách cài đặt các plugin bảo mật nặng nề như Wordfence hay iThemes Security. Tuy nhiên, các plugin này thường tạo ra hàng chục bảng cơ sở dữ liệu (CSDL), chạy tiến trình quét ngầm liên tục làm tiêu tốn từ 30% đến 50% tài nguyên CPU/RAM của máy chủ, gây suy giảm tốc độ tải trang trầm trọng.
Triết lý của module Bảo mật trên WP OneKit (cả bản Free lẫn bản Pro v2.2.6) là Bảo vệ gốc (Native Hardening) – Không chạy ngầm rác – Không làm chậm máy chủ. Toàn bộ các chốt chặn an ninh được xây dựng dựa trên các chuẩn cấu hình cốt lõi của WordPress, tệp
.htaccess và cơ chế phản hồi HTTP tức thì.Dưới đây là hướng dẫn chi tiết từng nhóm tính năng bảo mật trong tab Bảo mật của WP OneKit Pro và cách thiết lập chuẩn xác nhất.
1. Nhóm Bảo Vệ Xác Thực & Đăng Nhập (Authentication Defense)
Cổng đăng nhập quản trị (
wp-admin) là “cửa ngõ” quan trọng nhất. Nếu để nguyên mặc định, botnet sẽ liên tục gửi hàng ngàn yêu cầu thử mật khẩu mỗi phút, khiến máy chủ quá tải dù mật khẩu của bạn có mạnh đến đâu.Bật Custom Login URL (Đổi Đường Dẫn Đăng Nhập Bí Mật)
- Nguyên lý hoạt động: Thay thế hoàn toàn đường dẫn mặc định
/wp-login.phpvà/wp-adminbằng một định danh (slug) bí mật. Khi người lạ hoặc bot truy cập vào các đường dẫn cũ, hệ thống lập tức trả về mã lỗi 404 Not Found như thể trang quản trị không hề tồn tại.
- Cách cấu hình:
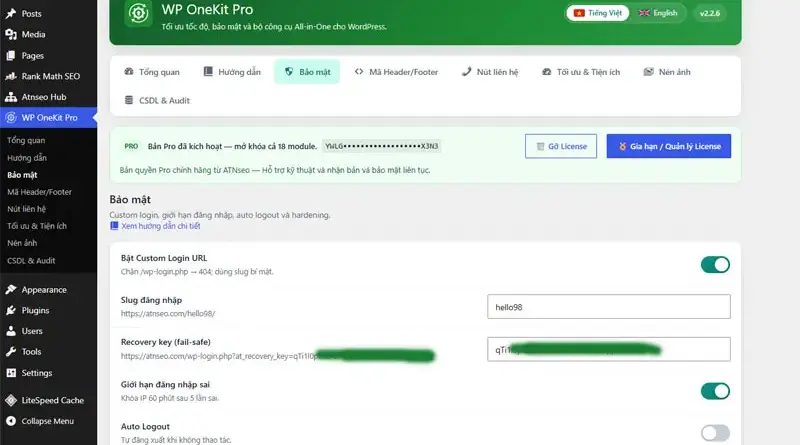
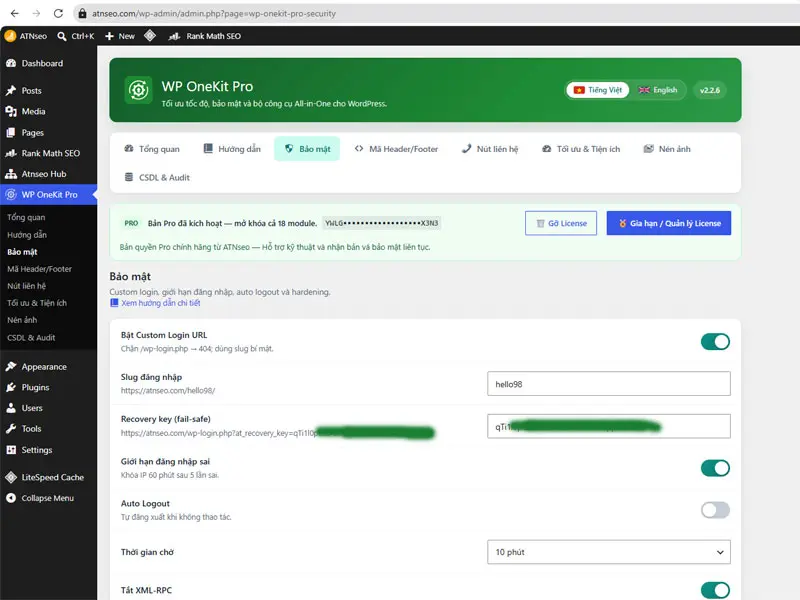
- Gạt công tắc Bật Custom Login URL sang trạng thái BẬT.
- Tại ô Slug đăng nhập, nhập chuỗi ký tự bí mật, khó đoán (chỉ dùng chữ thường không dấu, số và gạch ngang).Ví dụ:
hello98$\rightarrow$ Đường dẫn đăng nhập mới sẽ là[https://atnseo.com/hello98/](https://atnseo.com/hello98/). - Lưu ý sống còn về Recovery Key: Ngay bên dưới ô slug là đường dẫn khôi phục khẩn cấp chứa Recovery key (fail-safe):
Plaintext
https://atnseo.com/wp-login.php?at_recovery_key=qTi1xxx
```
Bạn phải sao chép và lưu đường dẫn này vào sổ tay hoặc trình quản lý mật khẩu. Nếu quên slug bí mật, bạn chỉ cần dán URL chứa key cứu hộ này vào trình duyệt để mở lại màn hình đăng nhập ngay lập tức.
Giới Hạn Đăng Nhập Sai (Brute Force Protection)
- Nguyên lý hoạt động: Tự động theo dõi số lần đăng nhập thất bại từ mỗi địa chỉ IP.
- Cách cấu hình: Gạt bật Giới hạn đăng nhập sai.
- Thông số áp dụng: Nếu nhập sai mật khẩu 5 lần liên tiếp, hệ thống sẽ lập tức khóa địa chỉ IP đó trong 60 phút. Điều này triệt tiêu hoàn toàn khả năng chạy tool dò pass tự động (dictionary attack) của botnet.
Auto Logout (Tự Động Đăng Xuất Khi Treo Máy)
- Nguyên lý hoạt động: Tránh rủi ro người khác tiếp cận máy tính của bạn khi bạn rời bàn làm việc mà quên đăng xuất khỏi tài khoản admin.
- Cách cấu hình: Bật Auto Logout và chọn Thời gian chờ (5 phút, 10 phút, 30 phút hoặc 60 phút). Nếu quản trị viên không có bất kỳ thao tác click chuột hay gõ phím nào trong khoảng thời gian đã đặt, phiên đăng nhập sẽ tự động bị hủy.
Ẩn Chi Tiết Lỗi Đăng Nhập
- Nguyên lý hoạt động: Mặc định của WordPress khi đăng nhập sai sẽ báo rất rõ: “Tên người dùng này không tồn tại” hoặc “Mật khẩu bạn nhập cho tên người dùng admin không đúng”. Hacker sẽ dựa vào thông báo này để biết chắc chắn username nào đang có thật trên hệ thống.
- Cách cấu hình: Gạt bật Ẩn chi tiết lỗi đăng nhập. Khi đó, mọi phản hồi sai đều chỉ hiển thị một thông báo chung vô thưởng vô phạt, tuyệt đối không tiết lộ tài khoản có tồn tại hay không.
2. Nhóm Gia Cố Hạ Tầng & Triệt Tiêu Lỗ Hổng (System Hardening)
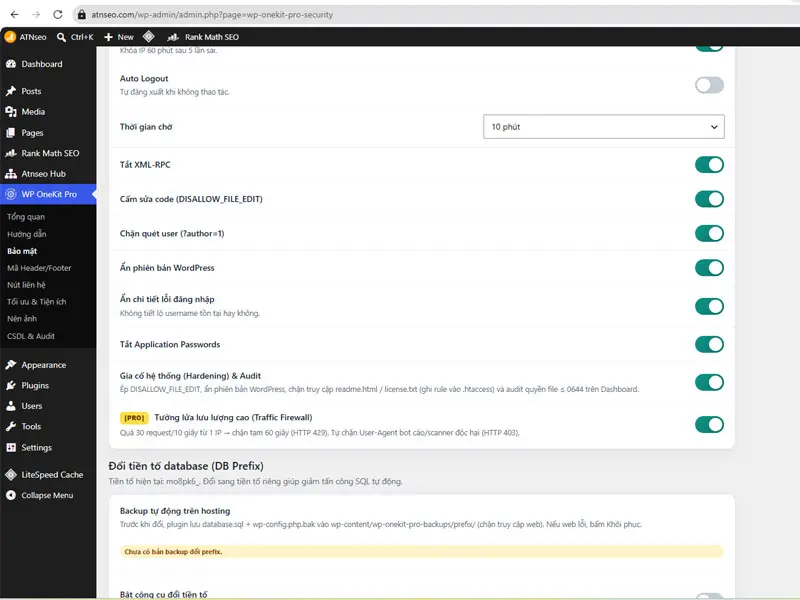
Đây là những chốt chặn kỹ thuật ngăn ngừa việc khai thác mã nguồn và thám mã từ xa.
| Tính năng | Trạng thái khuyến nghị | Cơ chế & Tác dụng kỹ thuật |
Tắt XML-RPC | BẬT | Khóa tệp xmlrpc.php. Loại bỏ nguy cơ bị tấn công Brute Force khuếch đại (1 request XML-RPC có thể thử hàng trăm mật khẩu) và ngăn chặn việc website bị lợi dụng làm bàn đạp tấn công DDoS trang khác. |
Cấm sửa code ( DISALLOW_FILE_EDIT) | BẬT | Khóa hoàn toàn trình chỉnh sửa Theme File Editor và Plugin File Editor trong Dashboard. Kể cả khi tài khoản admin bị chiếm quyền, kẻ tấn công cũng không thể chèn shell/backdoor trực tiếp vào file PHP thông qua giao diện web. |
Chặn quét user ( ?author=1) | BẬT | Chặn đứng kỹ thuật Enum Username. Hacker thường gõ [tenmien.com/?author=1](https://tenmien.com/?author=1) để WordPress tự chuyển hướng về đường dẫn lộ slug tác giả (ví dụ /author/admin). Bật tính năng này sẽ trả về lỗi 404 hoặc chuyển hướng an toàn. |
Ẩn phiên bản WordPress | BẬT | Xóa thẻ <meta name="generator" content="WordPress x.x.x" /> trong mã nguồn HTML và chuỗi ?ver=x.x trên các file tĩnh. Bot tự động sẽ không thể nhận diện bạn đang dùng phiên bản nào để khai thác lỗ hổng đã công bố (CVE). |
Tắt Application Passwords | BẬT | Vô hiệu hóa tính năng tạo mật khẩu ứng dụng xác thực qua REST API. Tránh rủi ro bị kẻ xấu lợi dụng để kết nối API từ xa khi không có nhu cầu tích hợp ứng dụng bên ngoài. |
Gia cố hệ thống (Hardening) & Audit | BẬT | Ghi trực tiếp các quy tắc bảo vệ vào .htaccess để chặn truy cập trái phép vào các file nhạy cảm (readme.html, license.txt), đồng thời kiểm toán quyền phân cấp file ($\le 0644$) để đảm bảo an toàn tệp tin. |
3. Tường Lửa Lưu Lượng Cao (Traffic Firewall – Độc Quyền Bản Pro)
Các đợt tấn công cào dữ liệu (scraper), spam link hoặc spam form liên tục từ hàng loạt IP lạ sẽ làm sập máy chủ web. Module Tường lửa lưu lượng cao (Traffic Firewall) hoạt động như một lá chắn WAF siêu nhẹ ngay tại tầng xử lý PHP:
- Cơ chế giới hạn tần suất (Rate Limiting): Nếu một địa chỉ IP gửi vượt quá 30 yêu cầu trong vòng 10 giây, hệ thống lập tức ngắt kết nối và trả về phản hồi HTTP 429 (Too Many Requests), đồng thời chặn tạm thời IP đó trong 60 giây.
- Chặn Scanner độc hại: Tự động phân tích chuỗi User-Agent, phát hiện và trả về mã HTTP 403 (Forbidden) đối với các công cụ quét lỗ hổng khét tiếng (như WPScan, Nikto, Python-requests spam, cURL bot không xác thực).
Kết quả: Website vẫn tải mượt mà đối với người dùng thật và các bot tìm kiếm hợp lệ (Googlebot, Bingbot), trong khi các đợt flood request từ chối dịch vụ bị bẻ gãy ngay từ ngưỡng cửa.
4. Đổi Tiền Tố Cơ Sở Dữ Liệu An Toàn (Database Prefix)
Mặc định khi cài WordPress, các bảng CSDL luôn bắt đầu bằng tiền tố
wp_ (ví dụ wp_posts, wp_users). Hầu hết các đoạn mã khai thác SQL Injection tự động đều viết sẵn câu truy vấn nhắm vào tiền tố wp_ này.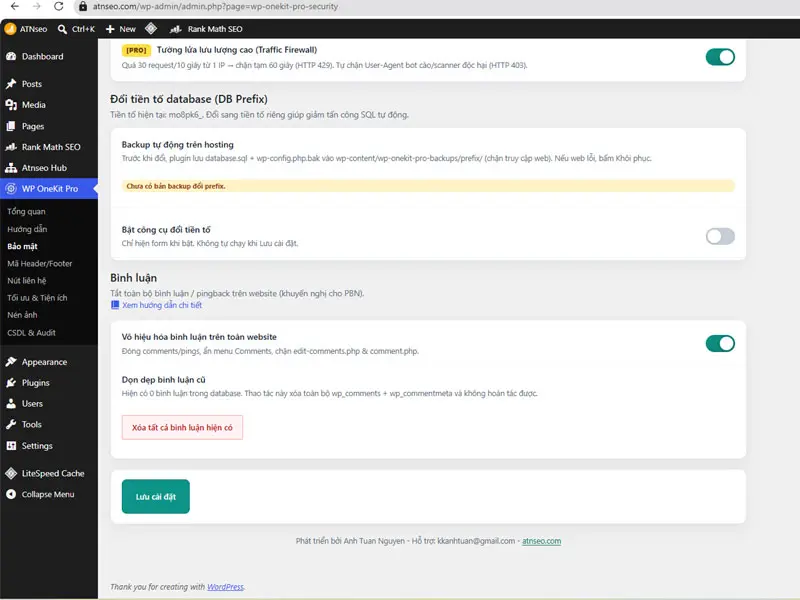
Đổi tiền tố thành một chuỗi ngẫu nhiên (chẳng hạn như
mo8pk6_) sẽ làm vô hiệu hóa hàng loạt cuộc tấn công chèn mã SQL tự động.Quy Trình Đổi Tiền Tố Đảm Bảo An Toàn 100%:
- Sao lưu tự động trước khi thao tác: WP OneKit tích hợp sẵn cơ chế cứu hộ. Trước khi thực hiện đổi tên bảng, plugin sẽ tự động kết xuất tệp
database.sqlvà sao lưu file cấu hìnhwp-config.php.bakvào thư mục bảo vệwp-content/wp-onekit-pro-backups/prefix/(đã chặn truy cập từ bên ngoài). - Kích hoạt công cụ: Gạt bật mục Bật công cụ đổi tiền tố.
- Nhập tiền tố mới mong muốn (kèm dấu gạch dưới ở cuối) và bấm thực hiện. Hệ thống sẽ đổi tên toàn bộ bảng, cập nhật lại các trường
wp_capabilities,wp_user_leveltrong bảngusermetavà ghi lại filewp-config.php. - Nếu gặp sự cố gián đoạn kết nối CSDL, bạn chỉ cần bấm nút Khôi phục để đưa hệ thống về trạng thái ban đầu.
5. Vô Hiệu Hóa Bình Luận & Triệt Tiêu Spam (Comment Hardening)
Nếu bạn xây dựng website doanh nghiệp, trang giới thiệu dịch vụ, landing page bán hàng hoặc hệ thống website vệ tinh (PBN), tính năng bình luận mặc định của WordPress gần như không mang lại giá trị tương tác mà chỉ thu hút các tool tự động rải link spam cờ bạc, cá độ.
Trong phần Bình luận, WP OneKit cung cấp giải pháp triệt để:
- Vô hiệu hóa bình luận trên toàn website:
- Tự động đóng toàn bộ comment và pingback trên tất cả bài viết/trang.
- Ẩn hoàn toàn menu Comments trên thanh điều hướng admin.
- Chặn trực tiếp quyền truy cập vào các tệp xử lý bình luận của hệ thống (
edit-comments.phpvàcomment.php) để ngăn chặn việc gửi request spam ngầm qua form POST.
- Dọn dẹp bình luận cũ: Cung cấp nút bấm Xóa tất cả bình luận hiện có. Tính năng này sẽ dọn sạch toàn bộ dữ liệu trong bảng
wp_commentsvàwp_commentmeta, giúp giải phóng dung lượng CSDL và dọn dẹp các liên kết xấu bẩn trỏ ra ngoài.
Checklist Vận Hành Khuyến Nghị Cho Quản Trị Viên
Sau khi kích hoạt đầy đủ các tính năng bảo mật, hãy thực hiện kiểm thử theo các bước sau để đảm bảo hệ thống vận hành trơn tru:
- Kiểm tra đăng nhập ở tab ẩn danh: Mở cửa sổ ẩn danh mới (
Ctrl + Shift + N), truy cập thử link cũ/wp-adminxem đã nhận thông báo 404 chưa[cite: 33]. Sau đó gõ link đăng nhập bí mật mới xem bảng đăng nhập có xuất hiện chuẩn xác không[cite: 33]. - Lưu trữ Recovery Key: Đảm bảo đường link cứu hộ fail-safe đã được lưu ở ít nhất một thiết bị an toàn[cite: 33].
- Kiểm tra Frontend: Mở trang chủ và các bài viết để kiểm tra giao diện, đảm bảo website không bị lỗi cache hay xung đột với các plugin tối ưu khác.
Bảo mật website không nằm ở việc cài đặt thật nhiều công cụ phức tạp, mà nằm ở việc bịt kín các cửa ngõ khai thác phổ biến nhất một cách chuẩn xác, có kỷ luật và tối ưu tài nguyên. Với bộ module Bảo mật của WP OneKit, website của bạn đã được trang bị một hệ thống phòng thủ vững chắc, nhẹ tải và an toàn trước mọi đợt dò quét trên Internet.
Bài Viết Liên Quan